Русский ИТ бизнес
Русский ИТ бизнес

Пошлите проверять свои сайты на WordPress

Пошлите проверять свои сайты на WordPress
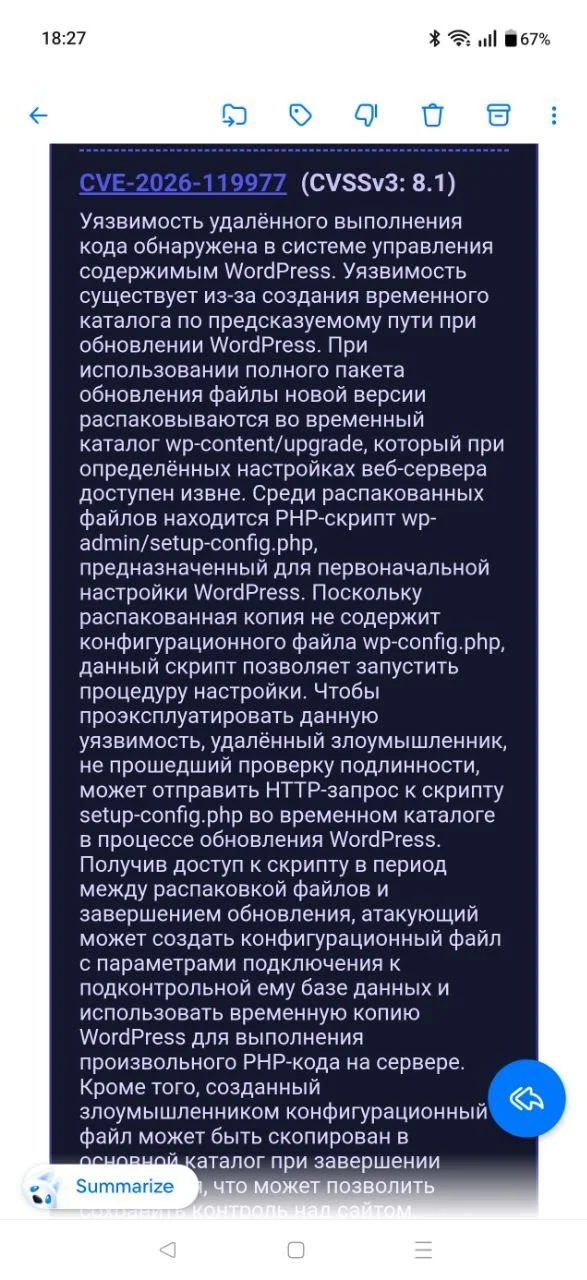
Пошлите проверять свои сайты на WordPress... Еще одна критическая уязвимость. Мда, кучно идут, кучно. Читали уже? Вот, говорят прямо сейчас пришло. Прямо критично!

tg / max
Комментарии (7)

  • Лохматый Осьминог
    Лохматый Осьминог
    да ща повалится…. и Вп и ДП и прочие… Ответить
  • Раздутый Строитель
    Раздутый Строитель
    Вы описание читали? Следуя ему - уязвимость существует краткое время, только в тот момент, когда выполняется обновление WP. При этом должны быть еще и определенные настройки самого сервера. Это не уязвимость, это фича. У вас тоже, когда вы входите в квартиру, открыта дверь и в нее может кто то помимо вас попробовать войти. Это же не уязвимость Ответить
    раскрыть ветку (3)
    • Автор канала
      Автор канала
      так обновления то автоматом регулярно - у нас так. разве нет? Ответить
      раскрыть ветку (2)
      • Раздутый Строитель
        Раздутый Строитель
        По хорошему обслуживание ставят на крон, который выполняется в определенное время. У остальных - при каком то случайном визите одного из посетителей. Опять же, это не уязвимость, если посещаемость хоть какая то. Каким образом взломщик будет знать, что WP решил обновление выполнить, чтобы попытаться в этот момент времени начать свои действия? Ответить
      • Длинный Огнетушитель
        Длинный Огнетушитель
        Давно я с ВП не работал. А это типа ок, что обновления автоматом ставятся? Ну если по уму, то сначала на дев-стендах же проверяют и если ок, то только потом на прод? Ответить
  • Раздутый Жираф
    Раздутый Жираф
    Нету на вп. Аишками признан слишком неудобным дырявым и неудобным для контроля и продвижения. И в том числе новые плагины могут принести новые дыры? Это бесконечный сизифОв-труд. Прикрывать эти дыры при обновлении плагинов. Ответить
  • Робкий Киллер
    Робкий Киллер
    Comment media
    Ага спасиб. Обновили на пофиксенную 7.1.4 Ответить